Résumé : L’audit de conformité des systèmes IA devient un enjeu stratégique majeur pour les organisations. Avec l’entrée en vigueur de l’AI Act européen en 2024, les entreprises doivent démontrer de manière exhaustive et continue le respect des obligations réglementaires. Cette transformation n’est pas qu’une contrainte administrative : elle représente une opportunité pour les organisations capables de déployer des processus d’audit automatisés et sophistiqués.
En bref : 🎯 L’AI Act impose une classification des systèmes IA selon leur niveau de risque, déterminant les obligations d’audit correspondantes • 📋 Le RGPD s’applique spécifiquement aux systèmes traitant des données personnelles, créant des obligations supplémentaires de documentation • 🔍 L’audit des algorithmes nécessite des méthodologies spécialisées qui dépassent l’audit informatique traditionnel • ⚙️ Les systèmes d’audit automatisés accélèrent les vérifications et détectent proactivement les dérives de conformité • 📊 La traçabilité exhaustive des décisions algorithmiques devient centrale pour démontrer la conformité • 🛡️ L’externalisation IA vers des experts spécialisés garantit une expertise réglementaire pointue et anticipe les contrôles futurs • 🚀 L’automatisation continue de la conformité transforme une contrainte réglementaire en avantage concurrentiel
⚖️ La classification réglementaire et les obligations d’audit qui en découlen
Sommaire de l'article
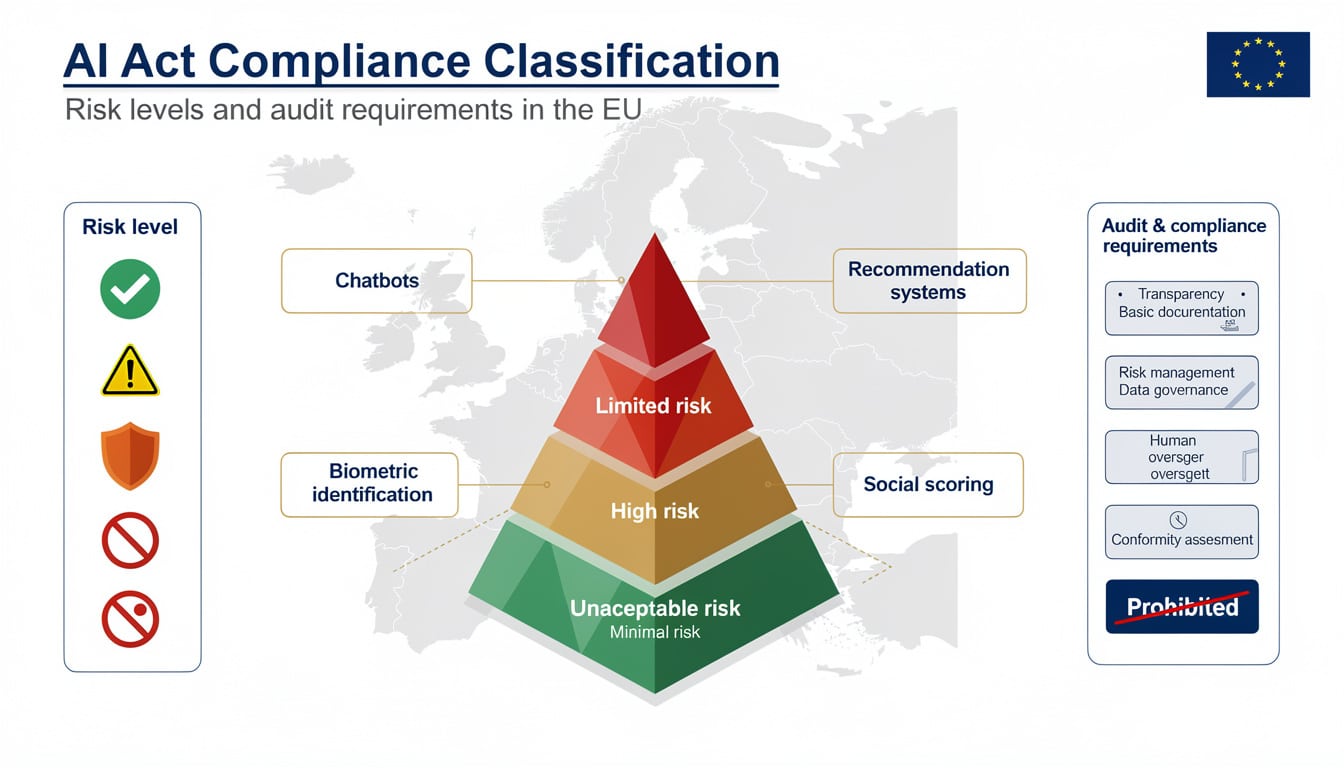
L’AI Act européen, entré en vigueur depuis 2024, repose sur un principe fondamental : la classification progressive des systèmes IA selon leur exposition au risque. Ce framework réglementaire redéfinit complètement l’approche traditionnelle de la gouvernance algorithmique. Plutôt que d’appliquer les mêmes exigences à tous les systèmes, la directive établit quatre catégories distinctes, chacune imposant un niveau d’audit et de documentation proportionné au danger potentiel.
Les systèmes IA à haut risque, listés en annexe III de l’AI Act, subissent le régime le plus strict : évaluation de conformité obligatoire avant mise sur le marché, marquage CE, documentation technique exhaustive, et systèmes de management de la qualité comparables à ceux des dispositifs médicaux. Cette analogie avec le secteur pharmaceutique n’est pas anodine : elle reflète la prise de conscience des régulateurs quant aux impacts potentiels des systèmes d’IA sur les droits fondamentaux et la sécurité des citoyens.
La notification aux autorités compétentes devient obligatoire pour certains systèmes : avant la mise sur le marché des systèmes à haut risque, lors de la survenance d’incidents graves en exploitation, ou en cas de modifications substantielles affectant la conformité. Cette surveillance réglementaire crée une chaîne de responsabilité où les organisations doivent maintenir une traçabilité exhaustive de leurs décisions techniques et démontrer une vigilance constante vis-à-vis des évolutions de leurs systèmes.
🔐 Au-delà de l’AI Act : l’enchevêtrement complexe des réglementations
La conformité IA n’existe jamais en vase clos. Elle s’inscrit dans un écosystème réglementaire où l’AI Act s’articule avec le RGPD, les directives sectorielles, et les standards internationaux émergents. Le RGPD s’applique spécifiquement aux systèmes IA traitant des données personnelles, avec une exigence renforcée pour les décisions entièrement automatisées. L’article 22 du RGPD interdit en principe les décisions automatisées ayant des effets juridiques ou significatifs sur les personnes, sauf exceptions strictes.
Cette superposition réglementaire complexifie l’analyse de conformité. Une organisation bancaire déployant un système de notation de crédit doit simultanément respecter l’AI Act (pour la dimension IA), le RGPD (pour la protection des données), les guidelines de l’Autorité Bancaire Européenne (pour la validation des modèles), et potentiellement les réglementations nationales de chaque juridiction dans laquelle elle opère. Cette accumulation d’exigences nécessite des approches d’audit intégrées qui évitent les redondances tout en assurant une couverture exhaustive.
Les secteurs réglementés développent des exigences spécifiques qui affinent le cadre général. La santé, la finance, les transports, l’assurance : chaque domaine ajoute ses propres guidelines ou obligations. Cette harmonisation progressive des standards internationaux—ISO/IEC 23053 pour les frameworks IA, IEEE standards pour l’éthique algorithmique, NIST AI Risk Management Framework—facilite progressivement la conformité multi-juridictionnelle pour les groupes multinationaux, même si le chemin reste sinueux.
🔬 Méthodologies d’audit spécialisées : au-delà de l’audit informatique traditionnel
Auditer l’IA exige des compétences radicalement différentes de l’audit informatique classique. Un système d’IA n’est ni un code déterministe, ni un processus stable : il apprend, dérive, se dégrade. Cette volatilité rend les méthodologies d’audit traditionnelles insuffisantes. Des audits spécialisés doivent évaluer simultanément la robustesse technique, l’équité algorithmique, et la conformité réglementaire.
L’audit des algorithmes et modèles commence par une vérification technique rigoureuse : qualité du code source, robustesse des modèles face aux perturbations, validation des performances en conditions réelles. Cette évaluation intègre des méthodes statistiques avancées pour détecter la dégradation progressive des performances, un phénomène où un modèle perd progressivement en précision sans déclencher d’alerte évidente. L’audit des données et de leur gouvernance s’avère tout aussi critique : la qualité des données d’entraînement détermine directement la qualité, l’équité et la fiabilité du système produit.
📊 L’audit des données : fondement de la conformité IA
Les données constituent l’épine dorsale de tout système d’IA. Un auditeur doit évaluer la complétude des datasets, l’exactitude des informations, la cohérence temporelle, et surtout la représentativité des populations cibles. Un système entraîné sur des données déséquilibrées reproduira les biais de cet entraînement : un modèle de notation crédit entraîné majoritairement sur des clients d’une certaine région géographique manifestera systématiquement une discrimination envers d’autres régions.
L’audit de gouvernance des données vérifie les processus de bout en bout : comment les données ont-elles été collectées ? Ont-elles subi un nettoyage systématique ? Existe-t-il des contrôles de qualité périodiques ? Comment les accès sont-ils sécurisés et loggés ? Ces questions dépassent la simple sécurité informatique : elles interrogent la fiabilité du fondement sur lequel repose l’ensemble du système.
La détection des biais algorithmiques constitue un champ d’audit à part entière. Les techniques statistiques avancées comme l’analyse des disparités d’impact, les tests d’équité démographique, ou l’évaluation de l’équité individuelle révèlent les discriminations subtiles qu’aucun inspecteur humain ne décellerait manuellement. Un système peut afficher une précision globale de 95 % tout en discriminant systématiquement une minorité : seul un audit spécialisé le détecte.
💡 L’explicabilité comme critère d’auditabilité
Comment auditer ce qu’on ne comprend pas ? Cette question résume un défi majeur de l’audit IA. L’explicabilité—la capacité d’un système à fournir des justifications compréhensibles de ses décisions—ne relève pas d’un nice-to-have : c’est un critère d’auditabilité fondamental. Une banque refusant un crédit doit pouvoir expliquer au client pourquoi ; un algorithme public d’allocation de ressources doit fonctionner de manière transparente.
L’audit de l’explicabilité vérifie plusieurs dimensions. Les méthodes d’interprétabilité déployées (SHAP, LIME, attention mechanisms) sont-elles adaptées au contexte ? La qualité des explications générées satisfait-elle les standards de clarté pour l’audience cible ? Existe-t-il un système de contrôle pour valider que les explications reflètent effectivement le comportement du modèle ? Ces vérifications évitent la trappe de systèmes apparemment explicables mais en réalité trompeurs.
L’optimisation de l’audit de conformité implique d’intégrer l’explicabilité dès la conception, plutôt que de la greffer après coup sur des boîtes noires. Cette approche proactive réduit considérablement le coût d’audit et améliore la qualité des justifications fournies aux régulateurs.
🤖 Automatisation et intelligence artificielle : auditer l’IA avec l’IA
Une tendance paradoxale émerge : utiliser l’IA pour auditer l’IA. Cette approche crée des synergies intéressantes, bien que non dépourvue de risques. Les algorithmes de détection d’anomalies identifient automatiquement les comportements suspects que les auditeurs humains pourraient manquer : décisions incohérentes d’un système de recommandation, dérives de performance d’un modèle de prédiction, patterns de biais émergents.
Les systèmes d’audit automatisé accélèrent les vérifications de conformité en systématisant les contrôles répétitifs. L’automatisation des contrôles techniques vérifie : qualité du code selon les standards industriels, respect des bonnes pratiques de sécurité, performances du modèle selon les métriques définies. Cette automatisation améliore l’exhaustivité de l’audit et élimine les variables humaines source d’erreurs.
⚡ Monitoring continu et détection de dérives
L’audit traditionnel est périodique : annuel ou bisannuel. Mais un système IA déploré en production peut dériver rapidement, particulièrement lorsque les données changeantes ne correspondent plus aux patterns utilisés à l’entraînement. Cette dérive de concept (concept drift) représente un risque majeur : un modèle d’approbation crédit peut soudainement discriminer davantage sans qu’aucun audit périodique ne le détecte avant plusieurs mois.
Le monitoring continu utilise des tableaux de bord de conformité synthétisant les indicateurs clés : statut de conformité par système, évolution des métriques de risque, progression des actions correctives. L’agrégation multi-niveaux adapte l’information aux besoins : vue opérationnelle pour les équipes techniques, reporting managérial pour les responsables projets, synthèse exécutive pour les décideurs. Cette hiérarchie informationnelle assure que chaque niveau dispose des informations pertinentes sans surcharge cognitive.
L’analyse prédictive des risques anticipe les problèmes avant qu’ils ne surviennent. Ces algorithmes identifient les signaux faibles annonçant une dégradation future : l’évolution progressive des performances, l’émergence de nouveaux types de biais, les risques de non-conformité vis-à-vis de réglementations en évolution. Cette anticipation proactive permet une intervention préventive et réduit l’impact des problèmes détectés.
🔗 Traçabilité et audit trail : la mémoire du système
Une audit trail exhaustive enregistre chaque décision : paramètres utilisés, données d’entrée, résultats produits, justifications de choix. Cette traçabilité permet la reconstitution complète du parcours de toute décision, essentielle pour répondre aux demandes de régulateurs ou aux questions des personnes impactées par les décisions algorithmiques. Lorsqu’un client conteste une décision de crédit refusé, l’organisation doit pouvoir reproduire exactement les données et paramètres ayant conduit à ce refus.
Les technologies de protection des logs—blockchain privée, signatures cryptographiques, horodatage sécurisé—garantissent l’intégrité de cette traçabilité. Un log modifié a posteriori doit être détectable ; un auditeur doit pouvoir vérifier qu’aucune manipulation n’a eu lieu. Cette immuabilité renforce la fiabilité des preuves d’audit et facilite la justification devant les régulateurs.
La centralisation des logs dans des systèmes indexés facilite les recherches et analyses : plutôt que de fouiller manuellement des milliards d’enregistrements, des moteurs de recherche spécialisés retrouvent instantanément tous les incidents d’un type donné, l’évolution temporelle des performances, ou les patterns de discrimination potentiels.
🛡️ Gestion des non-conformités et plans d’action : du diagnostic à la remédiation
Découvrir une non-conformité n’est que le début du processus. La véritable épreuve commence : classifier le problème selon sa gravité, définir un plan d’action réaliste, implémenter les corrections, valider leur efficacité. Cette gestion des non-conformités détermine si l’audit constitue un exercice cosmétique ou un véritable levier de conformité.
La classification des non-conformités distingue les écarts mineurs des risques critiques. Une documentation incomplète, facilement corrigible, relève d’une non-conformité mineure. Un système de scoring crédit discriminant systématiquement une population cible représente une non-conformité majeure exigeant une intervention immédiate. Un algorithme public utilisé pour des décisions administratives affectant les droits des citoyens sans validation indépendante préalable constitue une non-conformité critique pouvant justifier l’arrêt du système.
📈 Priorisation des actions correctives
Les ressources d’audit et de correction restent limitées. Une organisation découvrant dix non-conformités simultanément ne peut pas tout corriger instantanément. La priorisation intègre plusieurs dimensions : urgence de la correction (un système discriminant doit être arrêté immédiatement), complexité de mise en œuvre (refondre un modèle prend des mois ; améliorer une documentation peut prendre des semaines), ressources disponibles (l’équipe data science dispose-t-elle de la capacité ?), interdépendances avec d’autres projets.
Les plans d’action définissent les étapes précises de correction : quelles actions techniques sont nécessaires ? Quels changements organisationnels ? Quelle formation complémentaire pour les équipes ? Quel budget allouer ? Ces plans deviennent des contrats d’exécution où chaque étape est tracée et validée. Le suivi de l’avancement via des jalons intermédiaires et des indicateurs d’avancement évite que les corrections prometteuses ne s’enlisent dans des implementations interminables.
✅ Validation de l’efficacité des corrections
Une correction mise en œuvre n’est pas forcément efficace. Les tests de validation confirment : résolution effective du problème initial, absence d’effet de bord (une correction créant de nouveaux problèmes échoue), maintien des performances, respect des exigences réglementaires. Cette validation systématique assure que les efforts investis produisent effectivement les résultats attendus.
La validation indépendante par des auditeurs externes renforce la crédibilité : une organisation peut être incitée à minimiser ou dissimuler un problème non résolu ; un tiers externe détecte ces contournements. Cette validation externe facilite également l’acceptation par les régulateurs : ils font confiance à un jugement indépendant plus qu’aux autoévaluations des organisations auditées.
L’amélioration continue intègre les retours d’audit dans un cycle d’optimisation permanent : bases de connaissances capitalisant les non-conformités passées, patterns de défaillance identifiés, bonnes pratiques validées et systématisées. Cette capitalisation progressivement améliore la maturité de conformité et réduit la fréquence de récidive des mêmes problèmes.
🏭 Cas pratiques : de la banque aux services publics
Les principes généraux d’audit IA ne signifient rien sans ancrage dans la réalité opérationnelle. Les retours d’expérience concrets révèlent comment ces méthodologies s’appliquent aux contextes réels, avec leurs contraintes, leurs surprises, leurs enseignements.
🏦 Audit d’un système bancaire de notation crédit
Un grand groupe bancaire a déployé progressivement un système d’apprentissage automatique pour évaluer les demandes de crédit. L’audit technique a d’abord vérifié la robustesse du modèle : performance stable sur différentes périodes, stabilité face aux perturbations des données, absence de dérives identifiées. Mais l’audit d’équité a révélé une surprise : le modèle présentait un biais statistique contre les clients des régions moins urbanisées, même après normalisation des données.
L’investigation a montré l’origine du problème : les données d’entraînement provenaient principalement de clients urbains, créant implicitement une corrélation entre urbanité et solvabilité que le modèle avait cristallisée. La correction a exigé non pas une refonte du modèle, mais un rééquilibrage stratégique des données d’entraînement et l’ajout de garde-fous pour garantir une équité démographique minimale. L’audit a ainsi transformé une non-conformité en opportunité : le système amélioré a non seulement satisfait les exigences réglementaires mais aussi ouvert un nouveau segment client jusqu’alors pénalisé.
Le retour d’expérience marquant : l’audit n’a découvert le biais que parce qu’il existait des données de validation géographiquement diversifiées permettant de détecter l’inégalité d’impact. Sans cette diversité de données de test, le problème aurait pu rester inaperçu jusqu’à une plainte réglementaire.
🏥 Validation IA en contexte pharmaceutique
Un laboratoire pharmaceutique a développé un système IA pour accélérer la découverte de molécules candidates pour de nouveaux médicaments. Le défi : valider rigoureusement un système d’IA pour un usage de recherche, où l’absence de validation peut coûter des années de travail. L’audit scientifique a évalué la pertinence des algorithmes utilisés selon les critères de la communauté scientifique, la qualité des données biologiques d’entraînement, la reproductibilité des résultats prédits.
L’audit réglementaire a ensuite préparé les soumissions aux autorités de santé : documentation technique exhaustive d’archivage FDA-compatible, validation indépendante par des experts externes reconnus, traçabilité complète des processus de développement. Cette préparation minutieuse a accéléré l’approbation réglementaire et amélioré la crédibilité scientifique du système auprès de la communauté académique.
L’observation clé : dans le contexte hautement réglementé de la santé, l’audit IA ne ralentit pas l’innovation mais la légitime. Un système IA reposant sur des fondations d’audit robuste obtient une acceptation plus rapide qu’un système techniquement avancé mais scientifiquement contestable.
🏛️ Transparence algorithmique dans l’administration publique
Une administration publique a déployé un algorithme automatisé pour traiter les demandes de prestations sociales : classer, prioriser, suggérer des décisions. L’enjeu : démontrer que cet algorithme, influençant les droits des citoyens, ne discrimine pas et fonctionne de manière transparente. L’audit de transparence a vérifié : l’information sur l’algorithme utilisé est-elle publiquement accessible ? Les explications fournies aux citoyens refusés sont-elles compréhensibles ? Les citoyens peuvent-ils contester les décisions ?
L’audit d’équité a contrôlé : l’algorithme n’avait-il pas créé de nouvelles discriminations involontaires ? Les données utilisées, combinant informations sociales, fiscales, et géographiques, représentaient-elles équitablement tous les publics ? L’analyse a révélé un pattern subtil : l’algorithme était techniquement équitable, mais les données reflétaient les inégalités existantes de manière à les amplifier systématiquement dans les décisions.
La correction a impliqué une dimension éthique : plutôt que d’ajuster naïvement l’algorithme, l’administration a engagé une consultation citoyenne pour définir les principes d’équité souhaitables. Cette démarche a transformé l’obligation de conformité en opportunité de démocratisation : l’algorithme final, plus transparent et explicitement calibré pour l’équité, a obtenu une acceptation citoyenne meilleure que prévu initialement.
🚀 Évolutions futures et professionnalisation du métier d’auditeur IA
L’audit IA ne relève plus de l’expérimentation : c’est une fonction opérationnelle majeure pour les organisations déployant des systèmes d’IA critiques. Mais le métier d’auditeur IA reste en cours de structuration. Quels sont les standards émergents ? Comment former les auditeurs de demain ? Vers où évoluent les technologies d’audit ?
📚 Formation spécialisée et certification des auditeurs
L’audit IA nécessite des compétences multidisciplinaires : expertise technique en apprentissage automatique, connaissance approfondie des réglementations (AI Act, RGPD, standards sectoriels), compétences traditionnelles d’audit et de gouvernance. Aucun profil unique ne combine naturellement toutes ces dimensions. Les organisations recrutent donc des hybrid profiles : data scientists avec sensibilité juridique, auditeurs informatiques se formant à l’apprentissage automatique, juristes s’impregnant des réalités techniques.
Les programmes de formation spécialisés se structurent progressivement. Les cursus universitaires intègrent de nouveaux modules : algorithmes d’apprentissage, techniques d’explicabilité, détection de biais, réglementations IA. Les formations continues permettent aux professionnels établis de développer ces compétences : certifications internationales comme le CDTM (Certified Data Trust Manager), programmes d’expertise reconnus par les organismes professionnels, bootcamps intensifs pour reconversion rapide.
La certification professionnelle valide les compétences acquisses et facilite la mobilité des talents. Les organismes comme les structures de gouvernance IA émergentes établissent progressivement des référentiels de compétences : quelles connaissances minimales un auditeur IA doit-il maîtriser ? Comment valider ces connaissances ? Comment assurer la formation continue face à l’évolution rapide du domaine ?
⚙️ Automatisation croissante des audits
Les outils d’audit continueront à automatiser les tâches répétitives, libérant les auditeurs pour les analyses plus stratégiques. L’audit automatisé en temps réel, plutôt qu’annuel, deviendra progressivement la norme pour les systèmes critiques. Les alertes proactives signalant les problèmes détectés automatiquement remplaceront les audits réactifs découvrant les problèmes après coup.
L’explicabilité automatique facilitera l’audit : génération automatique d’explications compréhensibles, visualisations intuitives des décisions algorithmiques, documentation automatisée des processus. Ces outils réduisent le temps manuel d’investigation et standardisent la qualité des analyses produites.
🔮 Convergence internationale et harmonisation progressive
L’évolution du cadre réglementaire s’accélère, mais avec une tendance claire vers l’harmonisation. L’UE établit les standards avec l’AI Act ; d’autres juridictions adoptent des approches convergeantes. L’harmonisation internationale progresse via les standards techniques (ISO/IEC, IEEE, NIST), facilitant la conformité pour les entreprises multinationaux. Les organisations maîtrisant l’AI Act européen trouvent progressivement plus facile de satisfaire aux exigences d’autres juridictions : les principes sous-jacents (risque, transparence, explicabilité, équité) sont universels ; seules les modalités d’application varient.
Cette convergence crée paradoxalement de meilleures conditions pour les organisations : plutôt que des exigences fragmentées et contradictoires, les entreprises font face à une architecture réglementaire progressivement cohérente. L’impact de l’intelligence artificielle sur les fonctions de conformité s’accélère avec l’adoption progressive de ces standards harmonisés, transformant la gestion de la conformité d’une fonction défensive en levier stratégique d’efficacité opérationnelle.
L’avenir de l’audit IA repose sur trois piliers convergents : automatisation croissante réduisant le coût, professionnalisation du métier renforçant la qualité, harmonisation réglementaire simplifiant la complexité. Les organisations investissant dès maintenant dans des capacités d’audit sophistiquées construisent un avantage concurrentiel durable : elles démontrent leur conformité de manière proactive, anticipent les contrôles futurs, et transforment une contrainte réglementaire en opportunité de différenciation client et partenaire.
Author Profile
- Signature éditoriale de la rédaction de agentlink.org — nom de plume assumé de l'équipe du site, et non une personne réelle. Les articles publiés sous cette signature sont rédigés avec l'assistance d'une intelligence artificielle, sous la responsabilité éditoriale du site.
Latest entries
 Actus Intelligence Artificielle - Agent IA4 octobre 2026Adoption de l’IA en entreprise : pourquoi les chiffres officiels ne se recoupent pas
 Santé2 octobre 2026Franchise médicale et médicaments à 15 % : ce qui change pour les patients en ALD
 Service29 septembre 2026Feuille de soins par photo sur l’appli ameli : la démarche expliquée
 Gastronomie27 septembre 2026Pâté en croûte, tourtes, vol-au-vent : le grand retour des feuilletés charcutiers
Cet article a été rédigé avec l’aide d’une intelligence artificielle. Politique éditoriale