🎯 En resumen: los sistemas multiagente representan la evolución natural de la inteligencia artificial generativa, y permiten orquestar varios agentes especializados para automatizar procesos de negocio complejos. A diferencia de un único agente monolítico, esta arquitectura distribuida divide las tareas cognitivas entre entidades autónomas pero coordinadas, cada una dominando un ámbito concreto. Este enfoque resuelve las limitaciones de los LLM tradicionales: pérdida de contexto, alucinaciones e incapacidad para gestionar flujos de trabajo de varias etapas. En el centro de esta transformación se encuentra la orquestación inteligente, donde cada agente se comunica siguiendo protocolos estandarizados (en particular el Model Context Protocol), lo que garantiza una ejecución fiable, trazable y gobernada. Las ganancias operativas son inmediatas: reducción del tiempo humano, mejora de la calidad de los resultados y control de los riesgos gracias a la supervisión integrada.
💡 Puntos clave que recordar: un agente de IA nunca actúa solo en un entorno crítico; la arquitectura multiagente permite una colaboración inteligente en la que cada componente sigue siendo especializado y controlable. La orquestación determina el 80 % del rendimiento global: más importante que la potencia del propio modelo. El MCP (Model Context Protocol) estandariza las conexiones entre agentes y herramientas de negocio, abriendo el camino a ecosistemas interoperables. Los datos de calidad son el fundamento absoluto: ningún agente puede decidir correctamente a partir de información corrupta. La supervisión humana sigue siendo indispensable para las decisiones de alto impacto, incluso en los sistemas «autónomos». Los casos de uso con mayor ROI se encuentran en los procesos repetitivos y de varias etapas, donde el contexto de negocio está bien definido.
🚀 Por qué un solo agente de IA ya no basta para orquestar la complejidad del negocio
Índice
La historia de la IA generativa en la empresa sigue una trayectoria previsible. Los equipos empiezan con un simple prompt: enviar una pregunta a un LLM y obtener una respuesta. Después avanzan hacia el RAG (Retrieval-Augmented Generation), que permite al modelo leer los documentos internos. A continuación llega el agente único, capaz de desencadenar una acción aislada. Pero ya en 2025-2026 este modelo alcanza sus límites, y los directores de informática lo descubren a su pesar.
Imagine este escenario concreto: un banco pide a un agente único que analice los datos de crédito de un cliente, verifique su historial, consulte los tipos de cambio actuales, consulte los umbrales de riesgo internos, redacte un informe de síntesis y envíe una notificación al responsable comercial. En teoría, un LLM potente debería poder hacerlo. ¿En la práctica? El agente pierde el contexto en la cuarta etapa, confunde los umbrales de riesgo, olvida el nombre del cliente o genera cifras disparatadas. La razón no es la falta de inteligencia, es la falta de especialización y de gobernanza.
Un agente único es un hombre-orquesta. Un sistema multiagente es un equipo. Y es la estructura organizativa —no la potencia bruta del modelo— la que transforma la IA genérica en automatización fiable. Por eso las arquitecturas multiagente se están convirtiendo en el estándar de orquestación de los flujos de trabajo complejos: reflejan cómo los humanos resuelven de forma natural los problemas difíciles.
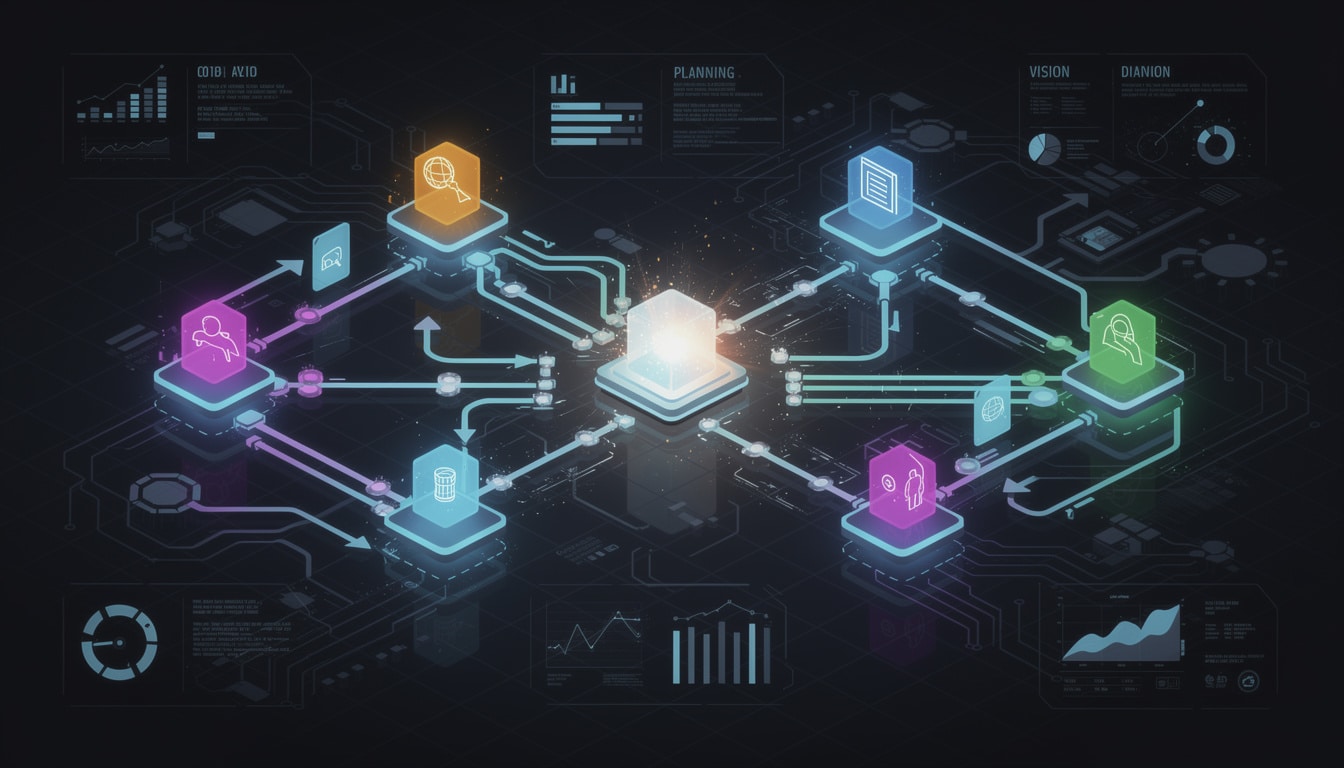
🔍 Los límites del modelo monolítico al descubierto en producción
Cuando una empresa despliega un agente único para un proceso de negocio real, aparecen sistemáticamente tres problemas. El primero es la pérdida de contexto: a medida que el agente acumula etapas de razonamiento, su atención se diluye. Empieza con fuerza, pero tras la quinta acción olvida las restricciones iniciales o confunde las prioridades. Es un problema neuronal, no un fallo de software.
El segundo problema es la dificultad para iterar. Si el agente comete un error en la etapa 3, todo lo que sigue queda comprometido. Es imposible corregirlo sin reiniciar toda la cadena. Con varios agentes especializados, cada uno puede mejorarse, probarse y desplegarse de forma independiente: es el genio de la modularidad.
El tercer problema es la trazabilidad opaca. Cuando la decisión de un agente único produce un resultado problemático, resulta casi imposible reconstruir el razonamiento para entender por qué. Los registros de ejecución se vuelven indescifrables. Con una arquitectura multiagente bien diseñada, cada etapa, cada llamada a una herramienta y cada decisión se registran con precisión, un elemento crítico para el cumplimiento normativo y la mejora continua.
🏗️ Los componentes fundamentales de una arquitectura multiagente de alto rendimiento
Construir un sistema multiagente no consiste en añadir más agentes. Consiste, antes que nada, en comprender los seis componentes esenciales que los hacen funcionar. Cada uno de estos componentes desempeña un papel distinto, y su integración armoniosa determina el éxito o el fracaso del sistema. Ignorar uno de ellos equivale a construir sobre arena.
El primer componente es el motor de razonamiento —normalmente un LLM o un modelo híbrido— que actúa como el «cerebro» de cada agente. Interpreta las instrucciones, analiza los datos y produce un razonamiento. Pero atención: no es él quien decide el objetivo global. Su papel está estrictamente limitado a su área de especialización.
El segundo componente está formado por las herramientas y extensiones. Un agente debe poder actuar sobre el mundo real a través de API, conectores y funciones de negocio. Aquí es donde el Model Context Protocol (MCP) desempeña un papel fundamental: estandariza la forma en que los agentes acceden a las herramientas, garantizando una integración segura y escalable. Con el MCP, cada herramienta expone una interfaz coherente, ya sea una base de datos, un servicio web o una función personalizada.
El tercer componente es la memoria estructurada —tanto la memoria a corto plazo (el contexto inmediato) como a largo plazo (las experiencias acumuladas). Sin memoria, el agente vuelve a empezar de cero en cada interacción. Con una memoria bien diseñada, ajusta su comportamiento y aprende de los errores pasados.
El cuarto componente es el módulo de acción —el ejecutor que transforma el razonamiento en resultados concretos. En un sistema multiagente, este módulo también garantiza la coordinación: el traspaso de tareas de un agente a otro, la agregación de resultados y la gestión de las dependencias.
El quinto componente es el orquestador o agente supervisor. Es el «director de orquesta» que recibe la solicitud global, la descompone en subtareas, asigna cada tarea al agente más competente y reúne los resultados. El orquestador no ejecuta él mismo las tareas; delega de forma inteligente y supervisa.
El sexto y último componente es la interfaz de comunicación —el canal a través del cual el sistema interactúa con los usuarios humanos, otros agentes o sistemas externos. Es aquí donde se forja la experiencia de usuario, pero también donde se materializan los problemas de seguridad y autenticación.
Estos seis componentes, correctamente ensamblados, crean una arquitectura resiliente capaz de gestionar flujos de trabajo de negocio complejos con una fiabilidad que ningún agente único podría alcanzar. Pero su mera presencia no basta: es su orquestación coordinada la que marca la diferencia.
⚙️ Los patrones de orquestación: secuencial, jerárquico y colaborativo
¿Cómo lograr que varios agentes se comuniquen entre sí sin que entren en bucles infinitos o se desvíen por completo del objetivo? Esa es la pregunta fundamental de la orquestación. Las respuestas se materializan en tres patrones distintos, cada uno adaptado a contextos de negocio diferentes.
🔗 El modelo secuencial: una cadena de montaje cognitiva
En este patrón, los agentes trabajan en serie, como una cadena de montaje industrial. El Agente A extrae un dato, lo pasa al Agente B, que lo sintetiza, y este lo transmite al Agente C, que lo traduce en un informe. El flujo es determinista, controlable y fácil de depurar. Si una etapa falla, se sabe exactamente dónde rastrear el problema.
Este modelo destaca en procesos administrativos bien normalizados. Por ejemplo, un flujo de incorporación de un nuevo cliente en un banco: el Agente 1 valida los documentos, el Agente 2 verifica los antecedentes, el Agente 3 crea las cuentas en los sistemas y el Agente 4 envía las credenciales. Ninguna decisión discrecional, solo una sucesión lógica de etapas.
El peligro del modelo secuencial aparece cuando las situaciones exigen flexibilidad. Si el Agente 2 detecta una anomalía inesperada, el flujo lineal no dispone de ningún mecanismo para bifurcarse hacia un camino alternativo. Continúa a ciegas, o se detiene por completo.
📊 El modelo jerárquico: supervisor y ejecutores especializados
Aquí, un Agente Supervisor ostenta la autoridad decisoria. Recibe la solicitud compleja, analiza la «flota» de agentes disponibles (un agente de web scraping, un agente SQL, un agente calculador) y delega dinámicamente según el contexto. El Supervisor reúne los resultados parciales y formula la respuesta final.
Este patrón es mucho más robusto frente a la imprevisibilidad. Si un usuario plantea una pregunta matizada que mezcla finanzas, meteorología y logística, el Supervisor descompone mentalmente la solicitud, llama al agente financiero, luego al agente meteorológico, luego al agente logístico, y sintetiza las tres respuestas en un análisis coherente. Esto es exactamente lo que las arquitecturas agénticas modernas implementan en el núcleo de los sistemas autónomos.
El coste es la complejidad: el Supervisor debe ser inteligente y estar bien instrumentado para delegar correctamente. Mal configurado, se convierte en un cuello de botella que ralentiza todo el sistema.
💬 El modelo colaborativo: debate y emergencia colectiva
Más ambicioso y delicado de controlar, este patrón coloca a varios agentes en un espacio de discusión virtual donde debaten entre sí. Un agente «Conservador financiero» debate con un agente «Crecimiento agresivo» sobre un plan de inversión. Sus puntos de vista divergentes generan un análisis de riesgos con una profundidad que ningún agente único produciría por sí solo.
Este modelo genera una inteligencia emergente, pero al precio de la imprevisibilidad. Los agentes pueden divergir en sus opiniones, quedarse atascados en sus posiciones o converger hacia una conclusión sesgada si el debate no está bien encuadrado. Por eso hay que añadir un árbitro —a menudo un humano— que escuche ambos puntos de vista y decida.
El patrón colaborativo brilla especialmente en fases de exploración e innovación: brainstorming multiperspectiva, evaluación de escenarios complejos o diagnóstico multidominio. Pero resulta inadecuado para procesos operativos que exigen una ejecución rápida y previsible.
🛠️ Diseñar un sistema multiagente eficaz: las etapas clave
Pasar del concepto a la producción exige un enfoque estructurado. Improvisar supone exponerse a despliegues frágiles, costosos y poco fiables. Así es como lo hacen las organizaciones que tienen éxito.
🎯 Etapa 1: definir la necesidad de negocio e identificar los casos de uso
Todo empieza con una pregunta incómoda: ¿cuál es realmente el problema? Muchas organizaciones confunden «tener un agente de IA» con «resolver un problema de negocio». En realidad, los mejores casos de uso multiagente se centran en actividades repetitivas, que consumen mucho tiempo, de bajo riesgo inicial pero con un alto ROI potencial. Una compañía de seguros podría utilizar un sistema multiagente para tramitar automáticamente los siniestros menores, liberando a las personas para los expedientes complejos que requieren criterio.
Definir el marco implica también trazar los límites: ¿qué decisiones deben permanecer bajo supervisión humana? ¿Qué nivel de autonomía es aceptable? Una recopilación de información puede ser 100 % autónoma, pero una transferencia de dinero siempre exige una aprobación humana. Sin estos límites claros, se está construyendo un sistema que se escapa de las manos.
🔧 Etapa 2: seleccionar la pila tecnológica y los modelos
La elección del LLM, del framework de orquestación y de las herramientas de integración depende por completo del contexto. ¿Tiene agentes especializados en lenguaje natural? Elija un modelo generalista potente como GPT-4 o Claude. ¿Necesita velocidad y ahorro? Considere Small Language Models (SLM) afinados con sus datos de negocio. ¿Tiene exigencias de soberanía? Explore los modelos de código abierto como Llama o Mistral.
Para la orquestación, los frameworks modernos como LangGraph, CrewAI o AutoGen ofrecen cada uno fortalezas diferentes. LangGraph destaca por su flexibilidad; CrewAI, por su sencillez pedagógica; AutoGen, por su robustez multiagente. La elección depende de su equipo y de sus exigencias de control.
Una arquitectura inicial suele privilegiar la sencillez: un orquestador central (jerárquico) con entre 3 y 5 agentes especializados, integrados mediante API claras y documentadas. Este enfoque es previsible y escalable.
🔌 Etapa 3: implementar y conectar los agentes
La verdadera complejidad empieza aquí. Hay que crear cada agente (definir su rol, sus responsabilidades, sus restricciones), conectarle sus herramientas mediante el MCP o conectores propietarios, estructurar sus datos de entrada y salida, y orquestar las llamadas entre agentes. Cada conexión es un punto de fricción potencial: datos mal formateados, timeouts de red, autenticaciones fallidas.
Una buena práctica consiste en empezar en pequeño: un único flujo de trabajo end-to-end funcionando de principio a fin, aunque sea con solo dos agentes. Una vez que ese fundamento es estable, se pueden añadir agentes adicionales y complejizar la orquestación.
🧪 Etapa 4: probar, observar e iterar sin cesar
Un sistema multiagente en producción debe observarse de forma continua. ¿Qué agentes se invocan con más frecuencia? ¿Dónde se concentran los errores? ¿Cuál es el tiempo medio de procesamiento por flujo de trabajo? Los paneles de observabilidad no son un lujo, son una necesidad operativa.
Las pruebas deben cubrir varios niveles: prueba unitaria de cada agente aislado, prueba de integración del flujo completo, prueba de carga para verificar que el sistema no se derrumba bajo tráfico elevado. A menudo, los errores más insidiosos solo aparecen bajo estrés —un agente puede funcionar perfectamente con 10 solicitudes por minuto, pero descontrolarse con 100 solicitudes por minuto.
Las iteraciones deben ser rápidas y estructuradas. Una semana de observación, una actualización de los prompts o de la lógica de enrutamiento, una nueva semana de pruebas. Así es como se mejora progresivamente la fiabilidad y el rendimiento.
📈 Etapa 5: optimizar el rendimiento y la eficiencia de costes
Una vez que el sistema está en producción y estable, el reto pasa a ser la optimización. Los agentes que conversan entre sí consumen tokens. Una orquestación ineficiente puede generar rápidamente facturas exponenciales. Por eso hay que instrumentar los costes: ¿cuánto cuesta cada agente en promedio? ¿Qué agente genera el mejor ROI? ¿Existen bucles innecesarios que eliminar?
La optimización pasa también por la elección de los modelos. A menudo se puede sustituir una etapa costosa (una llamada a GPT-4) por una regla lógica sencilla o un modelo más ligero. El secreto: utilizar la mejor herramienta para cada tarea, no la más potente para todo. Un agente que valida un campo de formulario no necesita GPT-4; un modelo pequeño y especializado basta y cuesta 10 veces menos.
📱 Caso de uso concreto: un agente de WhatsApp para orquestar las citas
Veamos cómo funciona esto en la realidad. Una startup de servicios quiere automatizar la concertación de citas a través de WhatsApp. Los clientes envían su disponibilidad en lenguaje natural («Hola, estoy libre el martes por la tarde o el jueves por la mañana»), y el sistema debe extraer las franjas horarias, comprobar la agenda, confirmar la cita y registrarla en el CRM —todo sin intervención humana.
🔄 El flujo arquitectónico detallado
El usuario envía un mensaje de WhatsApp a través de la API de WhatsApp Business. El mensaje llega al backend, que lo depura (eliminando datos sensibles), añade contexto (perfil del cliente, historial, zona horaria) y lo transmite al sistema multiagente. Así es como se orquestan los agentes.
Agente 1: Analizador de Intención. Recibe el mensaje en bruto y detecta la intención de negocio. ¿Es una solicitud de cita? ¿Una cancelación? ¿Una reprogramación? Gracias al LLM, comprende expresiones como «martes por la tarde» o «al final del día» y las traduce en franjas horarias estructuradas (martes de 14h a 18h). Si la intención es ambigua, formula una pregunta de aclaración y vuelve a contactar con el usuario. Este agente está ultraespecializado: comprensión del lenguaje natural, nada más.
Agente 2: Verificador de Disponibilidad. Recibe las franjas extraídas por el Agente 1 y las contrasta con la realidad: llama a la herramienta MCP «Calendario» para comprobar qué franjas están realmente libres. El agente no inventa nada, consulta la fuente de verdad y obtiene una respuesta binaria: libre u ocupado. Si la respuesta es «ocupado», pide al Agente 1 que proponga alternativas.
Agente 3: Confirmador y Registrador. Una vez que una franja ha sido validada y aceptada por el cliente, este agente crea el evento en el calendario, envía la invitación y actualiza el CRM. También garantiza la trazabilidad: cada acción se registra con una marca de tiempo y una firma.
Orquestador Central. Recibe el mensaje inicial, lo pasa al Agente 1, recibe las franjas, las envía al Agente 2, gestiona el bucle de negociación si algunas franjas están ocupadas y, finalmente, activa al Agente 3 para la confirmación final. Si en cualquier etapa algo falla, el orquestador gestiona los fallbacks: «No he entendido, ¿puede reformularlo?», o «Esta franja ya no está libre, probemos otra cosa».
⚡ Ventajas para la empresa
La startup ahorra entre 20 y 30 horas de trabajo humano por semana: ya no es necesaria una persona dedicada a responder las solicitudes de cita. Los clientes obtienen una confirmación inmediata 24/7 en WhatsApp, sin esperar a una persona. Los errores disminuyen drásticamente: sin dobles reservas, sin transcripciones erróneas de una franja horaria. Cada interacción queda registrada, lo que permite mejorar continuamente la calidad del servicio.
Y aquí está el punto crucial: este sistema solo es estable gracias a la especialización. Cada agente hace exactamente una cosa. Si se hubiera creado un «superagente» capaz de comprender el lenguaje natural, verificar el calendario, crear eventos y gestionar las excepciones, ese agente único sería complicado de depurar, costoso de mejorar y poco robusto en producción. Las arquitecturas multiagente hacen que esto sea sencillo.
🔐 Gobernanza, riesgos y supervisión en la orquestación multiagente
En cuanto se implementan agentes autónomos capaces de tomar decisiones y ejecutar acciones, la técnica pasa a un segundo plano. Lo que realmente importa es la gobernanza. Sin un marco claro, incluso los mejores modelos se vuelven peligrosos.
🛡️ Seguridad y perímetro de acción estrictamente definido
Cada agente debe tener derechos de acceso mínimos: solo puede acceder a los datos y herramientas que necesita para su tarea, nada más. Un agente de procesamiento de pedidos no necesita acceder a las bases de recursos humanos. Un agente de análisis financiero no necesita crear usuarios. Estos límites no son restricciones arbitrarias; son salvaguardas de seguridad.
Los flujos de comunicación entre agentes deben estar cifrados. Las llamadas a herramientas deben estar autenticadas. Los registros de ejecución deben ser inmutables. Estas exigencias transforman rápidamente un prototipo de juguete en un sistema listo para producción.
👁️ Supervisión humana y paneles en tiempo real
Incluso en un sistema de agentes autónomos, alguien debe poder pulsar «pausa» en caso de anomalía. Esto exige paneles que muestren en tiempo real el estado de cada agente, el número de errores, las decisiones tomadas y los recursos consumidos. Deben dispararse alertas de inmediato si un agente se sale de sus parámetros normales.
Algunas decisiones —transferencias de dinero significativas, modificaciones críticas en bases de datos— deben exigir una aprobación humana explícita antes de ejecutarse. Es el modelo «Human-in-the-Loop», que equilibra autonomía y control.
📝 Explicabilidad y trazabilidad completas
Cuando un agente de IA recomienda una acción o toma una decisión, debe ser posible reconstruir el razonamiento completo para entender el «por qué». Esto significa registrar: ¿qué prompt se envió al modelo? ¿Qué herramientas se invocaron? ¿Qué datos se recuperaron? ¿Cuál fue el resultado? La transparencia total no es una opción de comodidad, es una exigencia normativa en sanidad, finanzas y otros sectores regulados.
La documentación de Microsoft sobre los patrones de diseño de agentes de IA insiste con fuerza en este punto: la observabilidad y la trazabilidad son tan críticas como la propia funcionalidad.
⚙️ Gestión de costes y prevención de bucles infinitos
Un agente que debate indefinidamente con otro agente, o que llama en bucle a la misma herramienta, puede disparar la factura de la nube en pocas horas. Por eso hay que implementar disyuntores (Circuit Breakers): limite el número de iteraciones, defina timeouts, imponga umbrales de gasto por flujo de trabajo. Si se alcanzan estos límites, detenga el proceso de inmediato y avise a una persona.
Instrumentar los costes es tan vital como vigilar la latencia. ¿Qué agente consume más tokens? ¿Qué flujo de trabajo genera el mejor ROI? Estas métricas guían las decisiones de optimización e inversión.
🚀 La evolución futura: hacia ecosistemas de agentes distribuidos
Nos encontramos en un punto de inflexión de la IA generativa. Los LLM monolíticos no van a desaparecer, pero se están convirtiendo en componentes de una arquitectura más amplia: sistemas multiagente capaces de colaborar, razonar y actuar en entornos complejos. Lo que emerge es una nueva capa de inteligencia colectiva.
🌐 El Model Context Protocol: estandarización de la interoperabilidad
Hasta hace poco, cada plataforma de IA tenía sus propias convenciones para conectar agentes con herramientas. OpenAI tenía un enfoque, Anthropic otro, Microsoft un tercero. Esta fragmentación ralentizaba la innovación y creaba silos técnicos costosos de mantener.
El Model Context Protocol (MCP) cambia las reglas del juego. Ofrece un estándar abierto y unificado para la comunicación agente-herramienta. Con el MCP, cualquier agente de Anthropic puede interactuar con una herramienta alojada en Azure, que a su vez puede comunicarse con una función Lambda en AWS. La interoperabilidad se hace real. Por eso el MCP se ha convertido rápidamente en algo central en las arquitecturas agénticas modernas: es el «lenguaje común» que permite que los ecosistemas crezcan.
🎨 La interfaz de usuario directamente en los agentes (MCP UI)
Una evolución importante que está en marcha: dentro de poco, los agentes no solo devolverán texto e imágenes, sino también componentes de interfaz interactiva —formularios, tablas dinámicas, gráficos, botones de acción. OpenAI ya integra esta capacidad, y Shopify ha abierto el camino con sus herramientas de comercio. Imagine: un agente pide confirmación para un pago importante, y el usuario puede interactuar directamente con un formulario integrado, sin salir de la conversación.
Esto aumenta radicalmente la utilidad de los agentes, haciéndolos más interactivos, menos textuales y más visuales.
🧠 Arquitecturas híbridas e inteligencia distribuida
El futuro no será monolítico. Lo que emerge son arquitecturas que combinan: LLM generalistas para el razonamiento abstracto, SLM especializados para tareas precisas, modelos de visión para datos visuales, motores de reglas para la lógica de negocio determinista. Cada componente desempeña un papel preciso en la orquestación global.
Esta heterogeneidad permite combinar potencia y eficiencia. Solo se utiliza GPT-4 cuando realmente se necesita; el resto del tiempo, bastan modelos más ligeros y económicos. Es un enfoque mucho más pragmático que el del «mejor modelo para todo».
📊 Automatización de los procesos de negocio de extremo a extremo
Los sistemas multiagente se convierten en colaboradores virtuales integrados en las herramientas de negocio: CRM, ERP, suites de RRHH, herramientas de soporte al cliente. Un agente puede leer un ticket de soporte, extraer el problema, consultar la base de conocimiento, proponer una solución o escalarlo a una persona —todo de forma transparente para el usuario final.
El verdadero valor no es la tecnología, es la reducción de la fricción operativa. Menos pasos manuales, menos cambios de contexto, menos errores humanos, más tiempo para las tareas de valor añadido.
💡 Las métricas clave para medir el éxito de un sistema multiagente
Desplegar un sistema multiagente está bien. Pilotarlo correctamente es mejor. Sin métricas adecuadas, se navega a ciegas y se toman decisiones basadas en intuiciones, no en hechos.
⏱️ Rendimiento y fiabilidad operativa
Tiempo medio de respuesta por flujo de trabajo. ¿Cuánto tiempo necesita el orquestador para procesar una solicitud de principio a fin? Si el objetivo es 30 segundos y se obtienen 3 minutos, algo no funciona bien —agente lento, llamada a herramienta bloqueante, problema de red. La monitorización continua permite identificar el cuello de botella.
Tasa de éxito (Success Rate). ¿Qué porcentaje de flujos de trabajo se completan correctamente a la primera? Una tasa del 95 % significa que un 5 % de las solicitudes necesita un reintento o una intervención humana. Probablemente sea aceptable. Una tasa del 70 % significa que el sistema no está listo para producción. Hay que corregir los agentes o la orquestación.
Tasa de error por agente. Identifique qué agente es la fuente de problemas con más frecuencia. Si el Agente de Análisis falla el 15 % de las veces mientras que el Agente de Confirmación falla el 1 %, ya sabe dónde concentrar los esfuerzos de mejora.
💰 Eficiencia económica y ROI
Coste por transacción. ¿Cuánto cuesta en promedio una solicitud procesada? (tokens consumidos, infraestructura, mantenimiento). Divida este coste entre el tiempo humano ahorrado y obtendrá el ROI. Si un agente ahorra 2 horas de trabajo humano por 10 dólares de infraestructura, es una inversión rentable.
Uso de los modelos. ¿Qué porcentaje de transacciones utiliza GPT-4 (costoso) frente a SLM (económico)? Cuanto más se delega en modelos ligeros, más se optimizan los costes sin sacrificar la calidad.
🎯 Satisfacción de negocio e impacto operativo
Tasa de adopción por parte de los usuarios. Si los equipos de negocio utilizan el sistema para el 20 % de sus tareas objetivo, es un éxito. Para el 80 %, es un éxito masivo. Para el 5 %, hay un problema de confianza o de UX que resolver.
Reducción del tiempo de ciclo. Mida las tareas antes y después de la implementación. Un proceso que tardaba 4 horas y ahora tarda 30 minutos ha liberado 3,5 horas de productividad humana por transacción. Multiplíquelo por el volumen anual y verá el impacto real.
📋 Cumplimiento y gobernanza
Cobertura del audit trail. ¿Se registran y son trazables el 100 % de las decisiones de los agentes? Si la respuesta es «no», existe un riesgo de cumplimiento importante. Si es «sí», se puede auditar y mejorar de forma continua.
Infracciones de gobernanza. ¿Cuántas veces ha intentado un agente acceder a recursos fuera de su perímetro autorizado? Incluso una sola vez es un problema que debe corregirse de inmediato.
🎓 El aprendizaje continuo y la mejora iterativa
Un sistema multiagente desplegado en producción nunca está «terminado». Es un organismo vivo que debe adaptarse continuamente a los cambios de negocio, a los errores descubiertos y a las innovaciones en IA.
📈 Bucles de retroalimentación y ajuste de los prompts
Cada semana, analice los flujos de trabajo fallidos. ¿Por qué se equivocó el agente? ¿Fue un problema de comprensión del lenguaje natural (prompt insuficiente) o un problema de acceso a los datos (herramienta defectuosa)? Las mejoras más rápidas suelen venir del ajuste fino del prompt —añadir contexto, aclarar las instrucciones, precisar las restricciones.
Pero atención: los ajustes deben probarse rigurosamente antes del despliegue. Una modificación del prompt que mejora el 90 % de los casos puede estropear el otro 10 %. Por eso las pruebas A/B automatizadas sobre miles de casos son esenciales.
🔄 Versionado y rollback controlado
Versione cada componente del sistema: versión del modelo LLM, versión del prompt, versión de la lógica de orquestación. Si una actualización degrada el rendimiento, puede volver a la versión anterior en cuestión de minutos, no de días.
Esto exige una infraestructura de despliegue madura: pipelines de CI/CD, pruebas automatizadas en cada commit, despliegues canary hacia un pequeño porcentaje de usuarios antes del lanzamiento completo. No es un lujo, es diligencia profesional.
🚀 Escalabilidad horizontal e incorporación de nuevos agentes
A medida que su caso de uso evoluciona, probablemente añadirá nuevos agentes para cubrir ámbitos adicionales. La arquitectura debe permitir ese crecimiento sin una reestructuración importante. Esto significa una interfaz de orquestación clara y estable, un sistema de enrutamiento extensible y una infraestructura capaz de soportar más llamadas en paralelo.
Una buena arquitectura multiagente pasa de 3 agentes a 30 agentes sin un cambio conceptual importante. Una mala arquitectura se derrumba a partir de los 5 agentes.
🌟 Más allá de la moda: cuándo implementar realmente un sistema multiagente
No todos los problemas merecen una arquitectura multiagente. Saber cuándo utilizarla y cuándo mantener la sencillez es una competencia crítica.
✅ Las señales de que necesita multiagente
El flujo de trabajo tiene 4 o más etapas distintas. Si su proceso es realmente lineal (obtener datos → calcular → devolver resultado), un agente único basta. Pero en cuanto hay bifurcaciones, bucles o necesidad de verificación cruzada, multiagente se vuelve pertinente.
Intervienen varios ámbitos de especialización. Un flujo de trabajo que mezcla finanzas, RRHH y logística probablemente requiere tres agentes especializados que colaboren, en lugar de un agente polivalente y confuso.
El volumen es significativo. Si se procesan 100 solicitudes al día, la sobrecarga de la orquestación multiagente queda justificada por las ganancias en fiabilidad y mantenibilidad. Para 10 solicitudes al mes, es excesivo.
La trazabilidad es crítica. En finanzas, sanidad o cumplimiento normativo, es necesario auditar cada decisión. Multiagente ofrece esa granularidad de forma natural.
❌ Cuándo mantener la sencillez
Un flujo de trabajo de una sola etapa, o de dos etapas muy dependientes entre sí. «El usuario hace una pregunta, el modelo responde». No hace falta multiagente. El agente único funciona perfectamente y es mucho más sencillo de mantener.
Volumen muy bajo o uso puntual. Si es una herramienta que las personas utilizan raramente o de forma impredecible, multiagente añade una complejidad que no se ve compensada por una ganancia de eficiencia.
Contexto altamente dinámico e impredecible. Si cada solicitud exige una reinvención lógica completa (sin patrones reproducibles), los agentes multiespecializados pierden su ventaja. La adaptabilidad de un LLM generalista se vuelve más valiosa.
📚 Recursos prácticos y herramientas para empezar
Si está convencido de que multiagente es el enfoque adecuado, aquí tiene los recursos para pasar a la acción.
Para el diseño conceptual, el artículo de LinkedIn sobre el diseño de sistemas multiagente eficaces ofrece una excelente síntesis de los patrones y los errores habituales. Para un enfoque más técnico, explore los recursos de aprendizaje sobre orquestación multiagente que detallan las implementaciones concretas.
Los frameworks de implementación más maduros son LangGraph (para la máxima flexibilidad), CrewAI (para la rapidez de prototipado) y AutoGen (para la robustez). Empiece con un prototipo sencillo —dos agentes cooperando en una tarea básica— para familiarizarse con los conceptos antes de escalar.
Para casos de negocio específicos, explore cómo orquestar la IA para procesos complejos, que ofrece ejemplos de automatización real en distintos sectores.
Por último, la guía completa de los sistemas multiagente sintetiza las arquitecturas, los patrones y las buenas prácticas en 2026, ideal para una lectura estructurada de la disciplina.
🔑 Lo esencial que recordar: las arquitecturas multiagente no son un capricho tecnológico, son una solución arquitectónica a problemas reales —el límite de los agentes únicos frente a la complejidad del negocio. Con una orquestación rigurosa, una gobernanza estricta y una iteración continua, estos sistemas liberan ganancias operativas masivas: productividad humana, mayor fiabilidad y trazabilidad total. Empiece en pequeño, aprenda rápido y después escale.
Author Profile
Latest entries
 Servicio20 November 2026Crédito al consumo: minicréditos, pago fraccionado y descubierto mejor regulados
 Planeta15 November 2026Emisiones de CO2: por qué el transporte sigue siendo el punto negro del clima en Francia
 Inteligencia Artificial12 November 2026Imagine Enterprise: IBM y Microsoft unen sus agentes de IA para las grandes empresas
 Economía11 November 2026Tipo del Livret A: cómo se calcula y cuáles son sus límites
Este artículo ha sido redactado con la ayuda de una inteligencia artificial. Política editorial